
CRA actualité novembre 2025 Règlement d’exécution 2025/2392 du 28 novembre 2025 « description technique des catégories de produits importants et critiques » Pourquoi ? pour mieux comprendre quels sont les produits importants et critiques « comportant des éléments numériques » concernés par le Cyber Resilience Act du 24 octobre 2024. Vous pouvez télécharger la version officielle de ce Règlement […]
OMNIBUS Digital proposal UE OFFICIAL —> à télécharger en format .docx. Voici le choix que nous vous offrons : aller lire la version officielle publique de ce projet en cliquant sur cette URL : https://digital-strategy.ec.europa.eu/en/library/digital-omnibus-regulation-proposal ou télécharger notre doc mis en libre accès / usage. Les Directives / Règlements UE impactés sont principalement : RGPD Directive […]
Législation cybersécurité France PRIS v3.2 (référentiel ANSSI 2025 Prestataire de Réponse à Incident de Sécurité) SI vous vous intéressez à l’histoire du numérique et des cyber-attaques / malwares / leaks / vulnérabilités, vous pouvez vous documenter avec nos présentations illustrées en BD en cliquant sur https://ledieu-avocats.fr/category/histoire-du-numerique/ Législation cybersécurité France PRIS v3.2 (référentiel ANSSI Prestataire de […]
PJL Résilience version Commission Spéciale Assemblée nationale du 16 septembre 2025 : bon, c’est vrai, à part pour les acharné(e)s qui tentent de suivent le parcours législatif de la transposition de la Directive NIS2, le titre n’est pas parlant… Reprenons la chronologie. 14 décembre 2022 : publication de la Directive NIS2 sur la sécurité des […]

NIS2 actualité juillet 2025 —> webinar SERMA Safety & Security + Ledieu-Avocats [8 juillet 2025] FOCUS : mettre en oeuvre NIS2 dans un groupe de sociétés. Vous trouverez ici le replay de l’enregistrement live et – juste après le player – l’ensemble de mes slides par chapitre. NIS2 actualité juillet 2025 : les slides sur le rappel […]
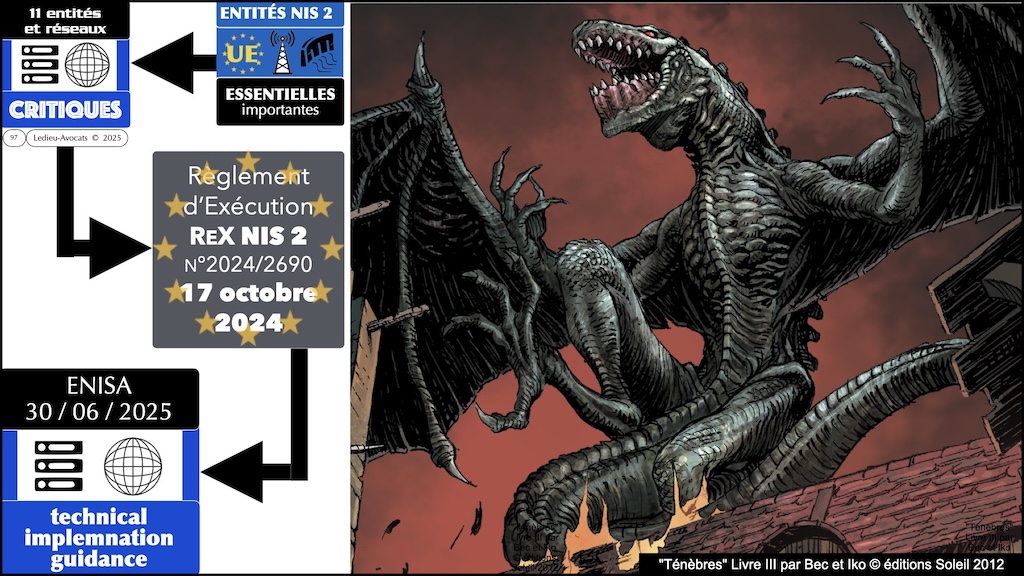
ReX NIS2 ENISA —> technical implementation guidance du 30 juin 2025 —> SEULEMENT POUR LES 11 TYPES D’ENTITÉS ET RÉSEAUX CRITIQUES (qui ne sont donc pas tenus d’appliquer les règles « classiques » de la Directive NIS2 ni celles de chaque état membre dans lesquels ces entités et réseaux opèrent). 170 pages de détails techniques en provenance […]
NIS2 REC PJL Résilience [des infrastructures critiques…] Ce titre vous semble obscur ? Décryptons-le ensemble. « NIS2 » c’est la Directive n°2022/2555 du 14 décembre 2022 (bien sûr). On y parle de règles obligatoires de cyber-sécurité pour les « entités Essentielles » #EE et les « Entités Importantes » #EI dans les 18 secteurs d’activités prévus dans la Directive. « REC » c’est […]

ANSSI audition Sénat Assemblée de M. VIncent STRUBEL DG ANSSI sur le projet de loi de transposition NIS2 Pourquoi ce titre ? Parce que les auditions devant les commissions parlementaires, ça n’attire pas les foules, même parmi les professionnel(le)s… et que c’est bien dommage car on y apprend des tas de choses… Parce que M. […]
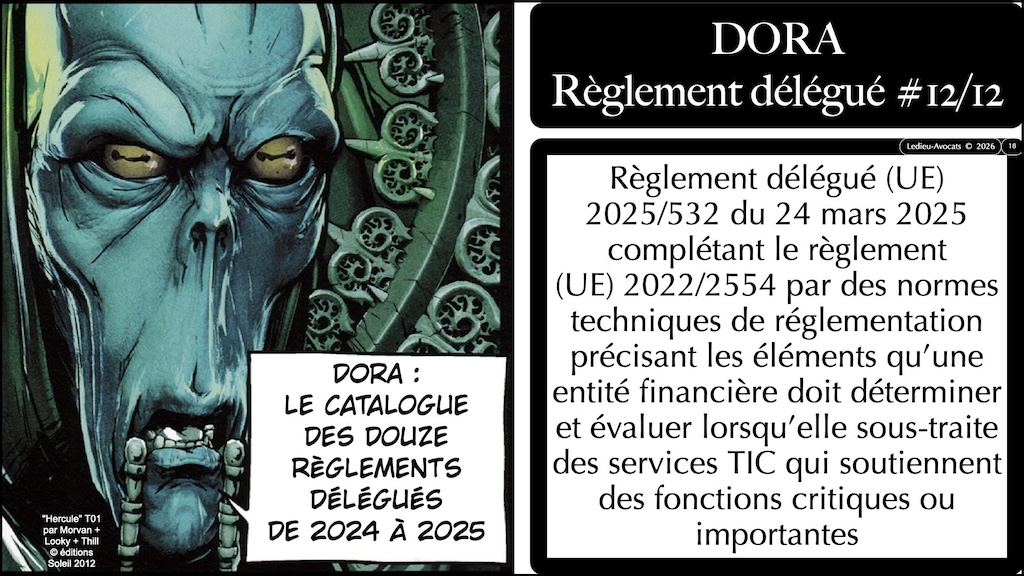
Législation cybersécurité Europe DORA règlement délégué 2025/532 du 24 mars 2025 « évaluation de sous-traitance des services TIC sur fonctions critiques ou importantes » SI vous vous intéressez à l’histoire du numérique et des cyber-attaques / malwares / leaks / vulnérabilités, vous pouvez vous documenter avec nos présentations illustrées en BD en cliquant sur https://ledieu-avocats.fr/category/histoire-du-numerique/ Et vous voulez comprendre […]
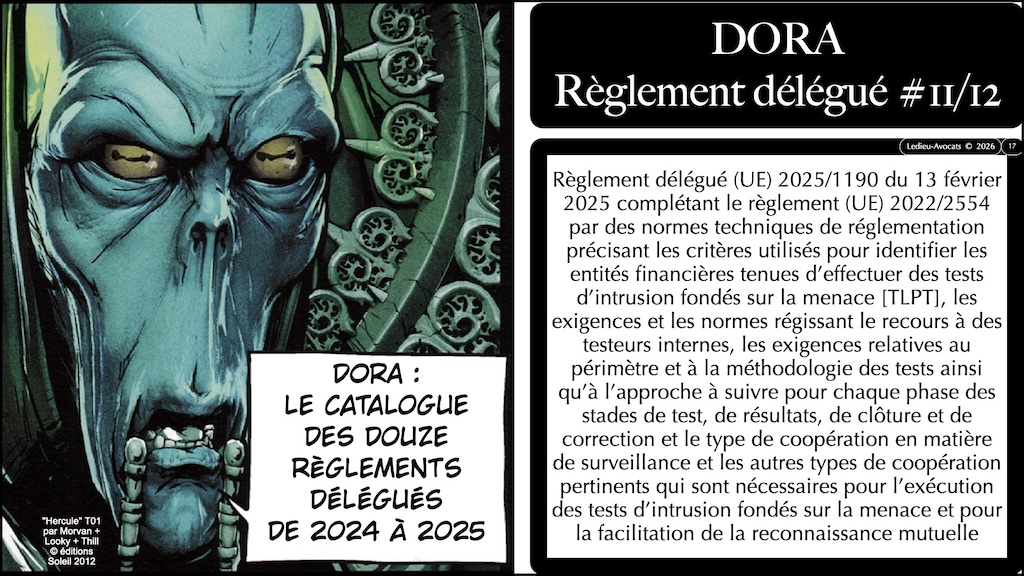
Législation cybersécurité Europe DORA règlement délégué 2025/1190 du 13 février 2025 « identifier les entités tenues d’effectuer des tests d’intrusion fondés sur la menace [TLPT] » SI vous vous intéressez à l’histoire du numérique et des cyber-attaques / malwares / leaks / vulnérabilités, vous pouvez vous documenter avec nos présentations illustrées en BD en cliquant sur https://ledieu-avocats.fr/category/histoire-du-numerique/ Et vous voulez […]
Législation cybersécurité Europe DORA règlement délégué 2025/420 du 16 décembre 2024 « composition de l’équipe d’examen conjoint des AES » (ce qui ne concerne donc pas les entités financières régulées par DORA) SI vous vous intéressez à l’histoire du numérique et des cyber-attaques / malwares / leaks / vulnérabilités, vous pouvez vous documenter avec nos présentations illustrées en […]
Législation cybersécurité Europe DORA règlement délégué 2024/2956 du 29 novembre 2024 « modèles types pour le registre d’informations » SI vous vous intéressez à l’histoire du numérique et des cyber-attaques / malwares / leaks / vulnérabilités, vous pouvez vous documenter avec nos présentations illustrées en BD en cliquant sur https://ledieu-avocats.fr/category/histoire-du-numerique/ Et vous voulez comprendre le Règlement DORA sur […]