base de données le droit de réutilisation des données provenant d’une base de données ? Bienvenue dans l’épisode #04/12 de notre série consacrée au droit des bases de données, fort méconnu des professionnel(le)s en France… Pourtant, il s’agit d’une Directive UE n°1996/09 du 11 mars 1996 transposée en France par une loi du 1er juillet […]
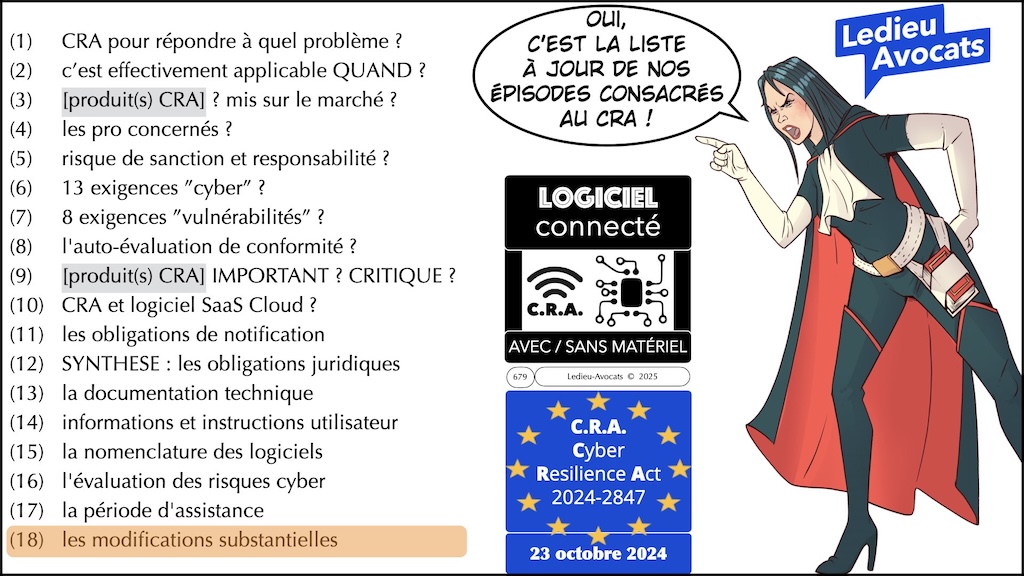
Récapitulatif CRA : vous trouverez ici la liste de nos épisodes en BD [mise à jour le 31 octobre 2025]. Notre récapitulatif CRA devrait vous permettre de vous y retrouver (les posts ci-dessous avec lien http sont dans l’ordre du plus récent au plus ancien). Parce que le Cyber Resilience Act n°2024-2847 du 23 octobre […]
Directive RED les garanties de construction des équipements radioélectriques ? Pourquoi évoquer un sujet aussi technique (qui ne devrait passionner ni les juristes, ni les cabinets de conseil) ? Parce que cette réglementation UE, particulièrement difficile à lire (et à comprendre…) impose des « exigences essentielles » dont certaines sont soumises à des obligations particulières de cyber-sécurité. Et […]
base de données le droit d’extraction sur le contenu d’une base de données Bienvenue dans l’épisode #03/12 de notre série consacrée au droit des bases de données, fort méconnu des professionnel(le)s en France… Pourtant, il s’agit d’une Directive UE n°1996/09 du 11 mars 1996 transposée en France par une loi du 1er juillet 1998 « concernant […]
NIS2 actualité 19 février 2026 calendrier parlementaire d’adoption [Assemblée nationale] C’est M. le député @Philippe LATOMBE qui l’écrit dans sa lettre publique au Premier Ministre : https://www.linkedin.com/posts/philippe-latombe-2874a9a2_il-y-a-plus-de-2-semaines-je-r%C3%A9it%C3%A9rais-ma-activity-7433455869368897536-vjDH?utm_source=share&utm_medium=member_desktop&rcm=ACoAAAFB1WQBlwvdeJOwIvbqkgnF2o4V6OtJqis Ce serait pour juillet 2026 (et – comme on dirait à Saint-Cyr – « on s’pince pour y croire »…). Je suis au regret de vous rappeler que – même […]
Directive RED et opérateurs économiques ? Pourquoi évoquer un sujet aussi technique (qui ne devrait passionner ni les juristes, ni les cabinets de conseil) ? Parce que cette réglementation UE, particulièrement difficile à lire (et à comprendre…) impose des « exigences essentielles » dont certaines sont soumises à des obligations particulières de cyber-sécurité. Et qu’en 2026, les professionnel(le)s de […]
NIS2 actualité groupe de coopération 16 février 2026. Le groupe de coopération EU NIS2 a un objet défini très largement à l’article 14 de la directive NIS2. Sa « production » est destinée à uniformiser les pratiques de cyber-sécurité au sein des 27 états membres (vaste programme…). A retenir surtout : « Boîte à outils pour améliorer la […]
Intelligence Artificielle et agriculture Conférence AGRIDEES du 12 février 2026 Intelligence Artificielle et agriculture : le plan Intelligence Artificielle et agriculture : permettez à votre intervenant de se présenter… Intelligence Artificielle et agriculture Intelligence Artificielle et agriculture Intelligence Artificielle et agriculture : cas d’usage pensé par mon Confrère Pascal ALIX, véritable spécialiste […]
ANSSI IA générative RISQUES et MENACES ? Vous trouverez ici des extraits (nombreux) et une synthèse du rapport officiel de l’ANSSI intitulé « L’intelligence artificielle générative face aux attaques informatiques ». Le doc accessible en ligne est référencé « CERTFR-2026-CTI-001″ du 4 février 2026. Pour accéder à nos contenus relatifs à l’Intelligence Artificielle, vous pouvez cliquer sur https://ledieu-avocats.fr/category/ia-intelligence-artificielle/ […]
NIS2 CRA vrai ou faux ? C’est la question posée qui nous servira de fil conducteur pour ce webinar PlénITude Résilience du 5 février 2026, avec 10 questions NIS2 + 10 questions CRA (et leurs réponses). Pour creuser le sujet Directive NIS2 n°2022/2555 du 14 décembre 2022, cliquez sur ce lien. Pour creuser le sujet Cyber […]
NIS2 actualité février 2026 : faisons le point sur la Directive NIS2 et son adoption (les puristes préfèreront le terme de « transposition ») en France. Nous n’allons évoquer aujourd’hui que les dates et délais de mise en oeuvre des obligations de cyber-sécurité des entités classées ESSENTIELLES ou IMPORTANTES. Il y a de la nouveauté en 2026 […]
data cyberattaques et cybersécurité : vous trouverez ici le plan du séminaire executive MBA ESG « CMSRI » « cyber-sécurité et management stratégique de l’information » du 30 au 31 janvier 2026. Pour plus d’info sur le executive MBA CMSRI, cliquez sur https://www.esg-executive.fr/executive-mba-cybersecurite-management-strategique-risques-information Si la cyber-sécurité vous intéresse, cliquez ici. Et le sujet spécifique des cyber-attaques vous intéresse, cliquez […]
2026 CNIL leak FranceTravail 2026 CNIL leak FranceTravail 2026 CNIL leak FranceTravail : découvrez la BD qui sert d’illustration Merci à Sébastien Le Foll et aux éditions Delcourt Soleil pour les illustrations en BD de cette présentation ! Vous voulez en savoir plus sur les bandes dessinées utilisées pour illustrer cette présentation ? Cliquez sur le […]
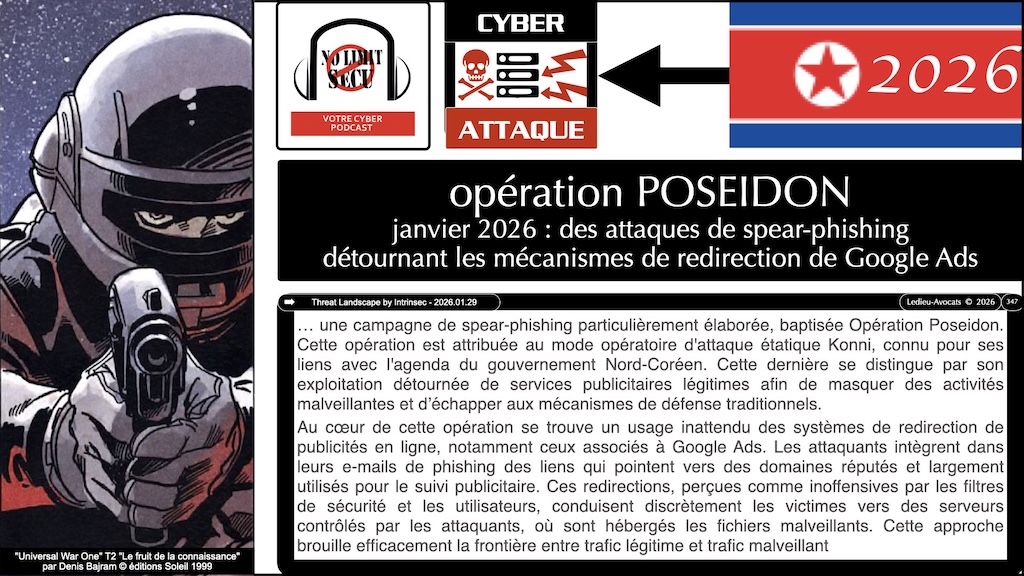
2026 opération Poseidon 2026 opération Poseidon 2026 opération Poseidon : découvrez la BD qui sert d’illustration Merci à Sébastien Le Foll et aux éditions Delcourt Soleil pour les illustrations en BD de cette présentation ! Vous voulez en savoir plus sur les bandes dessinées utilisées pour illustrer cette présentation ? Cliquez sur le lien qui vous […]
comprendre le périmètre du CRA : c’est le sujet de mes explications juridiques lors de la conférence SERMA Safety & Security à l’occasion des Techno days du 28 janvier 2026]. Oui, nous allons encore parler du CRA version « méthodes, bonnes pratiques et retours d’expérience« . Faites vous peur et aller lire le Cyber Résilience Act n°2024/2847 […]
base de données le producteur du contenu et l’investissement substantiel Bienvenue dans l’épisode #02/12 de notre série consacrée au droit des bases de données, fort méconnu des professionnel(le)s en France… Pourtant, il s’agit d’une Directive UE n°1996/09 du 11 mars 1996 transposée en France par une loi du 1er juillet 1998 « concernant la protection juridique […]
Il n’y a pas d’extrait, car cette publication est protégée.
NIS2 actualité 20 janvier 2026 ? UNE PROPOSITION DE MODIFICATION de la directive NIS2 ? Déjà ? Mais NIS2 n’est toujours pas transposée en France ? Hé oui… (gros gros soupir) NIS2 actualité 20 janvier 2026 proposition de directive modificative NIS2 actualité 20 janvier 2026 proposition de directive modificative : découvrez la BD qui sert […]
2026 CNIL leak Free 2026 CNIL leak Free 2026 CNIL leak Free : découvrez la BD qui sert d’illustration Merci à Sébastien Le Foll et aux éditions Delcourt Soleil pour les illustrations en BD de cette présentation ! Vous voulez en savoir plus sur les bandes dessinées utilisées pour illustrer cette présentation ? Cliquez sur le […]
cyberattaque comprendre le phénomène : vous trouverez ici l’intégrale des slides que j’ai eu le plaisir de présenter lors de cette conférence pour l’Institut d’Etudes de Géopolitique Appliquée (IEGA) le 10 décembre 2025. Si vous souhaitez creuser le « problème » des cyberattaques, cliquez sur ce lien. pour comprendre le phénomène, nous avons choisi une approche chronologique qui nous […]
directive RED et équipements radioélectriques ? Pourquoi évoquer un sujet aussi technique (qui ne devrait passionner ni les juristes, ni les cabinets de conseil) ? Parce que cette réglementation UE, particulièrement difficile à lire (et à comprendre…) impose des « exigences essentielles » dont certaines sont soumises à des obligations particulières de cyber-sécurité. Et qu’en 2026, les […]
base de données la protection du contenu ? Bienvenue dans l’épisode #01/12 de notre série consacrée au droit des bases de données, fort méconnu des professionnel(le)s en France… Pourtant, il s’agit d’une Directive UE n°1996/09 du 11 mars 1996 transposée en France par une loi du 1er juillet 1998 « concernant la protection juridique des bases […]
2025 cyberattaque contre la Pologne 2025 cyberattaque contre la Pologne 2025 cyberattaque contre la Pologne: découvrez la BD qui sert d’illustration Merci à Sébastien Le Foll et aux éditions Delcourt Soleil pour les illustrations en BD de cette présentation ! Vous voulez en savoir plus sur les bandes dessinées utilisées pour illustrer cette présentation ? Cliquez […]
CRA les modifications substantielles d’un [produit(s) CRA] : quelles conséquences pour le [fabricant(s)] / l’importateur / le distributeur ? La réponse est simple : il va falloir tout mettre à jour (la documentation technique, les instructions utilisateurs, …) Bienvenue dans notre épisode #18 consacré à notre étude détaillée du Cyber Resilience Act qui impose des […]